Especialistas debatem normas de segurança e proteção para inteligência artificial autônoma
Diretrizes recentes destacam a necessidade de monitoramento rigoroso e controle de ferramentas em sistemas inteligentes para mitigar riscos operacionais.
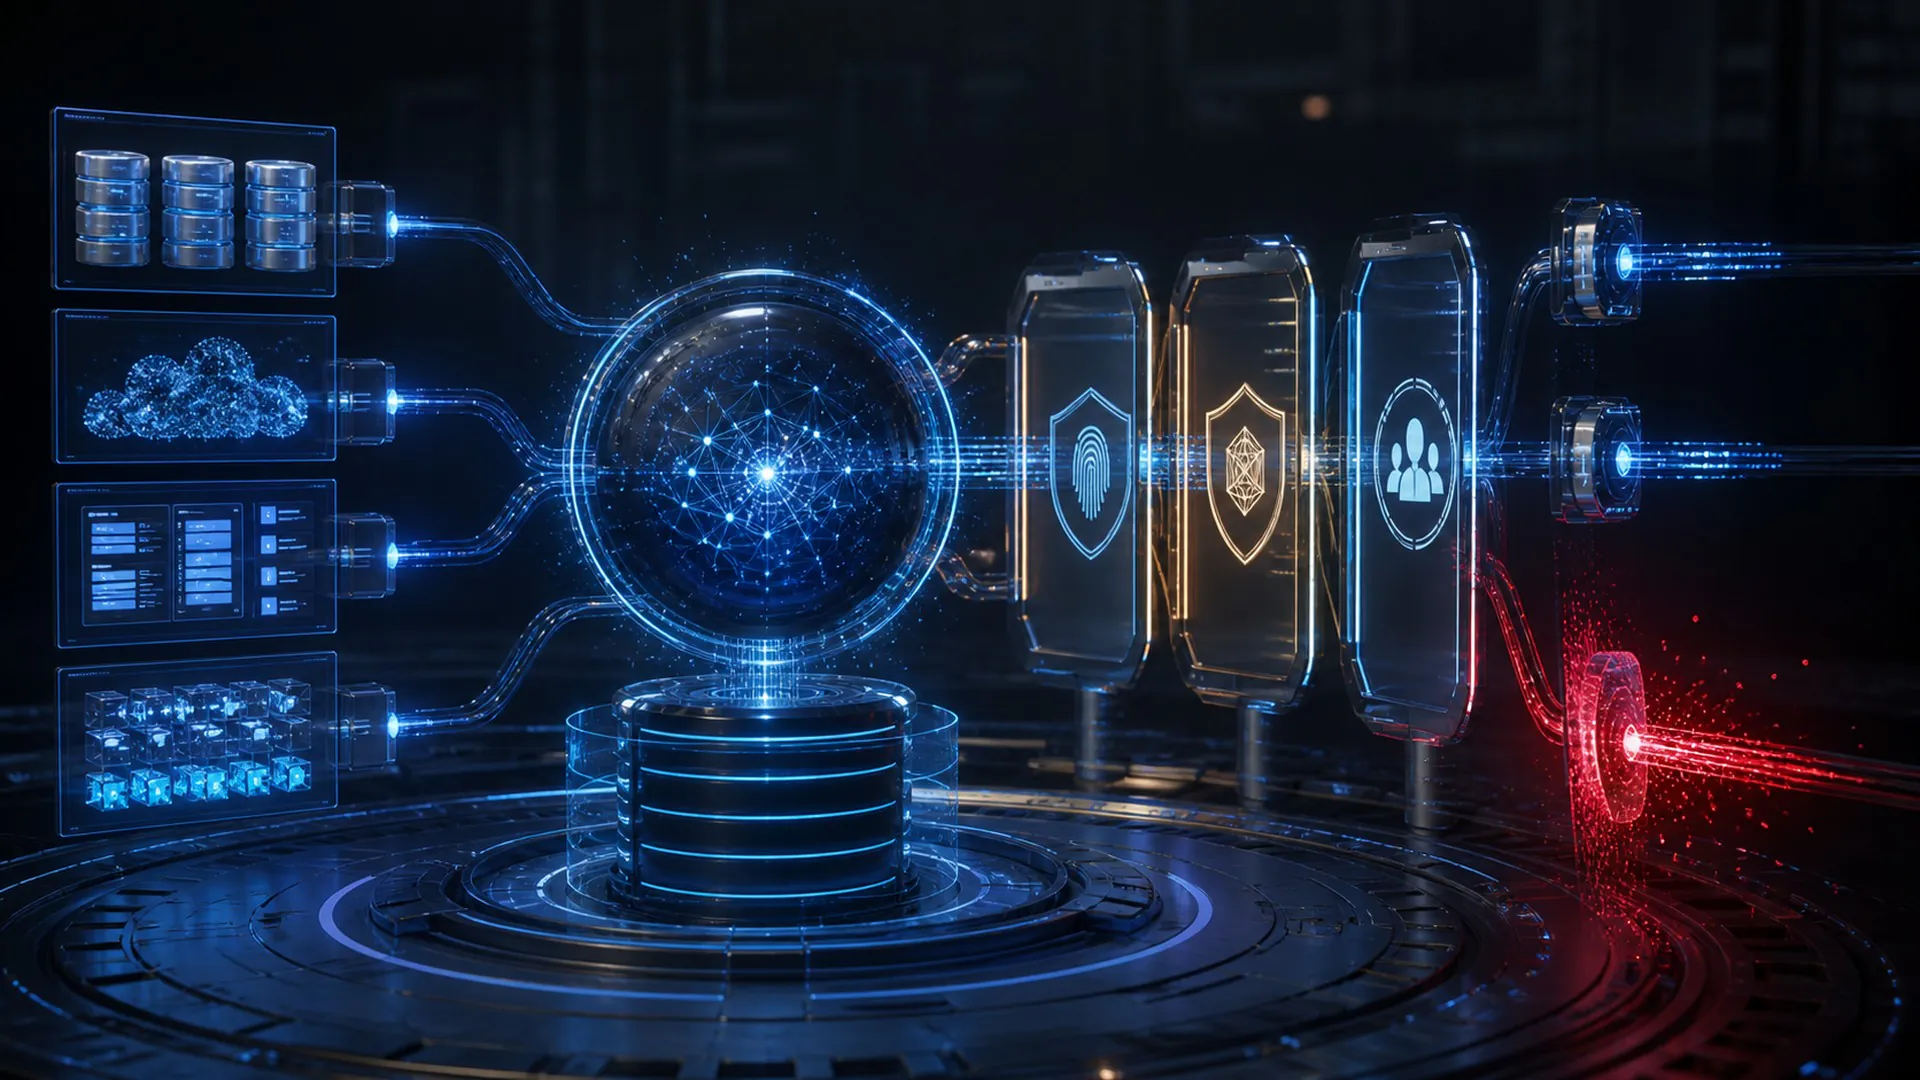
A segurança de sistemas conhecidos como inteligência artificial autônoma tem ganhado destaque em discussões técnicas e acadêmicas, impulsionada pela necessidade de proteger plataformas capazes de planejar e executar ações em ambientes digitais e físicos. Especialistas apontam que a abordagem exige uma distinção clara em relação à segurança tradicional de chatbots, focando não apenas no texto gerado, mas em fluxos complexos de tomada de decisão e uso de ferramentas.
Segundo análises recentes sobre o tema, a segurança desse tipo de tecnologia envolve múltiplos fatores interconectados, como infraestrutura, permissões de acesso, interfaces e o contexto operacional. Enquanto modelos tradicionais limitam-se a responder a comandos textuais, as novas arquiteturas autônomas possuem a capacidade de interagir diretamente com sistemas externos, o que amplia a relevância de protocolos preventivos.
Para estruturar a proteção adequada desses ambientes, pesquisadores propõem um modelo operacional dividido em cinco fases distintas. A primeira etapa consiste em mapear os ativos e os limites de confiança da inteligência artificial, identificando detalhadamente os dados consumidos, as alterações de estado realizadas e os critérios de validação para cada operação executada pelo sistema.
A segunda etapa do modelo operacional concentra-se na restrição rigorosa de identidades e privilégios de ferramentas. O objetivo é evitar que falhas pontuais de raciocínio ou comandos incorretos possam evoluir rapidamente para ações privilegiadas e potencialmente danosas, executadas em velocidades incompatíveis com a intervenção humana direta.
Na terceira fase, o sistema deve tratar todas as observações e entradas de dados ambientais como fontes não confiáveis. Essa postura defensiva impede que informações corrompidas ou maliciosas comprometam o comportamento subsequente do agente inteligente durante a realização de suas tarefas cotidianas.
As etapas finais do framework de segurança enfatizam a validação e a autorização prévia de cada ação individual, além do rastreamento contínuo das trajetórias e do estabelecimento de regras claras de interrupção. O monitoramento constante permite que equipes técnicas identifiquem desvios e contenham falhas antes que elas gerem impactos significativos no ambiente operacional.
Em paralelo aos debates globais sobre tecnologia, questões locais também movimentam comunidades em outras regiões, como o município finlandês de Nousiainen. Debates recentes sobre a gestão de escolas locais, a abertura de novas unidades educacionais e a divulgação de informações administrativas pela imprensa e por portais oficiais evidenciam a importância da transparência pública e da verificação de dados institucionais por parte dos cidadãos.