Falhas críticas no PHP deixam sites de governos fora do ar na Europa
Autoridades de segurança cibernética da União Europeia emitiram um alerta urgente após a descoberta de vulnerabilidades graves na linguagem de programação.
Vários sites governamentais em países europeus foram tirados do ar nesta quarta-feira, enquanto administradores de sistemas corriam para aplicar correções de emergência contra duas vulnerabilidades críticas identificadas na linguagem de programação PHP. O serviço de resposta a incidentes de segurança da União Europeia, o CERT-EU, emitiu um alerta severo orientando organizações a desativarem páginas afetadas caso não pudessem atualizar os sistemas imediatamente.
Entre os casos registrados, o site da câmara baixa do parlamento dos Países Baixos foi temporariamente desativado por precaução, assim como diversas outras páginas governamentais no país. O PHP é uma das tecnologias fundamentais da internet, responsável por executar comandos em servidores nos bastidores e utilizado em quase 70% de todos os sites cujas linguagens puderam ser identificadas, incluindo plataformas populares como o WordPress.
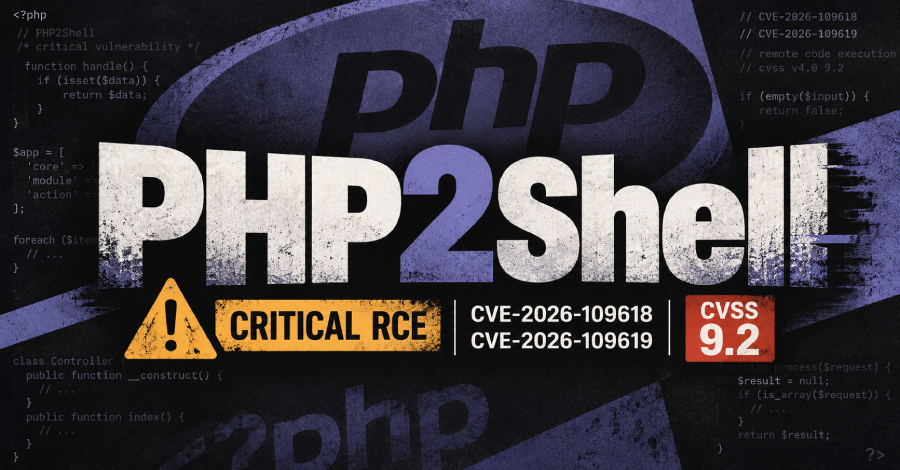
As duas falhas recentemente descobertas receberam pontuação de 9,2 em uma escala máxima de 10 na métrica de gravidade CVSS v4.0. Segundo o CERT-EU, as brechas permitem a execução remota de códigos sem a necessidade de autenticação, o que significa que invasores conseguem assumir o controle de servidores vulneráveis pela internet sem precisar de senhas ou contas de acesso.
Especialistas em segurança digital alertam que uma única falha no sistema afeta milhões de servidores simultaneamente em todo o mundo. A empresa de hospedagem GoDaddy advertiu que a exploração dessas brechas pode resultar em roubo de dados, vandalismo de páginas ou comprometimento total dos sistemas, enquanto representantes da Cloudflare indicaram que os primeiros ataques já começaram a surgir.
A descoberta das vulnerabilidades contou com o apoio de inteligência artificial. Pesquisadores da empresa Calif relataram a primeira falha aos desenvolvedores do PHP após identificá-la com o auxílio de modelos de IA, enquanto a Wiz, da Alphabet, encontrou um segundo problema de forma independente utilizando metodologias semelhantes. Empresas do setor classificam os problemas como um dos riscos mais graves já registrados na história do software.
Enquanto laboratórios de tecnologia e o governo dos Estados Unidos acompanham o caso para coordenar ações e agilizar o lançamento de correções definitivas, órgãos de segurança europeus reforçam que a prevenção é o melhor caminho. O Centro Nacional de Segurança Cibernética recomendou que as organizações mantenham os sistemas preparados para atualizações rápidas, priorizando o desligamento temporário de portais expostos para evitar invasões.
Fontes consultadas
- O que é o PHP e por que sites de governo saíram do ar na Europa? - Tecnologia | Portal do Holanda portaldoholanda.com.br
- Site do governo dos Países Baixos fica fora de serviço após falha de cibersegurança cmjornal.pt
- As pendências da Celepar na reta final do governo Ratinho Jr. e a contradição com a versão apresentada ao STF oglobo.globo.com