Falhas críticas no PHP geram alerta de segurança em servidores de todo o mundo
Vulnerabilidades graves permitem a execução remota de códigos sem autenticação, motivando atualizações emergenciais e desligamentos preventivos de sites.
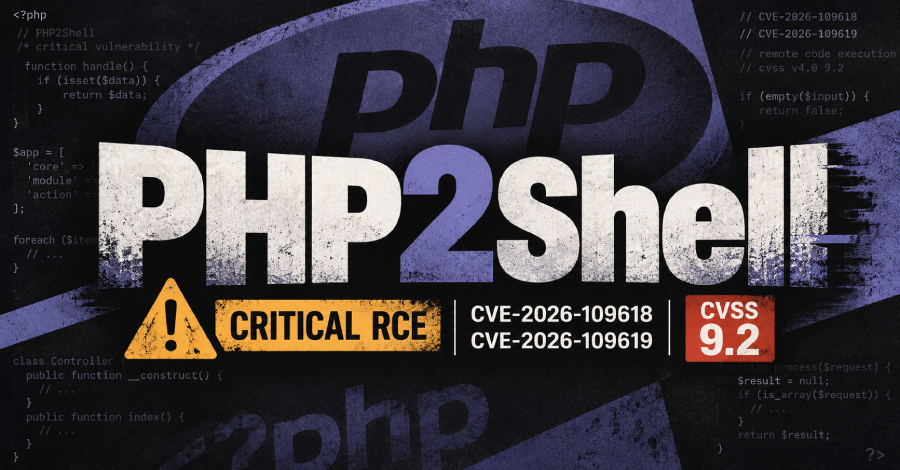
Duas falhas de segurança críticas descobertas na linguagem de programação PHP colocaram autoridades de cibersegurança e administradores de sistemas em alerta global em 21 de outubro de 2026. Identificadas como CVE-2026-109618 e CVE-2026-109619, as vulnerabilidades receberam nota 9,2 de gravidade em uma escala de até 10. Os problemas afetam a gestão de memória e o processamento de requisições nos servidores, permitindo que invasores executem códigos maliciosos remotamente sem a necessidade de senhas ou credenciais de acesso.
A ampla utilização do PHP, que serve de base para cerca de 70% dos sites identificados na internet e sustenta plataformas populares como WordPress, Drupal, Joomla, Magento e Moodle, amplificou a preocupação internacional. O projeto PHP reagiu liberando versões de correção com urgência, identificadas como 8.2.35, 8.3.36, 8.4.27 e 8.5.12. O time de desenvolvimento reforçou que atualizações exclusivas de softwares como o WordPress não protegem a infraestrutura contra as falhas na linguagem subjacente.
Diante da gravidade da ameaça e do risco de comprometimento de dados e servidores, o Equipo de Respuesta a Emergencias Informáticas de las instituciones de la Unión Europea (CERT-EU) emitiu orientações para que organizações isolassem serviços públicos caso não pudessem aplicar os patches imediatamente. A recomendação gerou uma série de paralisações preventivas em diversos países europeus, afetando portais governamentais, instituições de ensino, hospitais e portos.
Na Europa, governos tomaram medidas drásticas para mitigar os riscos. A Finlândia suspendeu temporariamente serviços digitais públicos, enquanto a administração federal alemã e o Ministério do Interior da França também desconectaram páginas oficiais. Na Holanda, as restrições alcançaram órgãos públicos e o porto de Roterdã. A Fundação Wikimedia informou ter desligado alguns de seus sistemas enquanto aplicava as correções necessárias.
Fora do continente europeu, autoridades de peso também se mobilizaram. A Agência Nacional de Segurança dos Estados Unidos recomendou a desconexão imediata de sistemas baseados em PHP que não pudessem ser atualizados de pronto. No Japão, a primeira-ministra Sanae Takaichi utilizou uma rede social para apelar publicamente aos administradores que verificassem seus sites e preparassem a instalação dos patches de segurança.
Especialistas em segurança e empresas de infraestrutura apontam que a exploração dessas brechas não é apenas teórica. A Cloudflare reportou a identificação de tráfego malicioso e tentativas de exploração antes mesmo da publicação oficial das correções definitivas, reforçando que regras de firewall atuam apenas como barreiras temporárias e não substituem a atualização do software.
Para os administradores de sistemas, a recomendação prioritária é auditar os ambientes para identificar instalações vulneráveis e aplicar as atualizações fornecidas pelo projeto PHP ou por distribuidores oficiais de versões legadas. Organizações que utilizam versões mais antigas e sem suporte ativo precisarão planejar migrações urgentes. Enquanto isso, usuários comuns que apenas navegam na internet não necessitam realizar nenhuma alteração em seus dispositivos.
Fontes consultadas
- Światowy internet jest w niebezpieczeństwie. AI odkryło luki w kodzie PHP instalki.pl
- The Internet Is Burning: Two Critical PHP Flaws Are Letting Hackers Into Millions of Servers tech.yahoo.com
- Two Critical PHP Vulnerabilities Threaten Millions Of Websites Worldwide, EU Warns Of Potential Shutdowns As Cyberattacks Begin wccftech.com
- Kritische PHP-Sicherheitslücken: Warum viele Webseiten derzeit nicht erreichbar sind | GOTHA-AKTUELL gotha-aktuell.info
- Alerta mundial por una falla de seguridad en Internet: qué pasó y por qué dejaron de funcionar cientos de sitios web tn.com.ar